
Hacker assume controle da BYD Shark em movimento e apaga os faróis à noite
Especialista australiano invadiu remotamente a picape híbrida sem precisar quebrar criptografia, expondo riscos reais de segurança para o motorista.

Toque pra navegar · resumo gerado dos dados da matéria
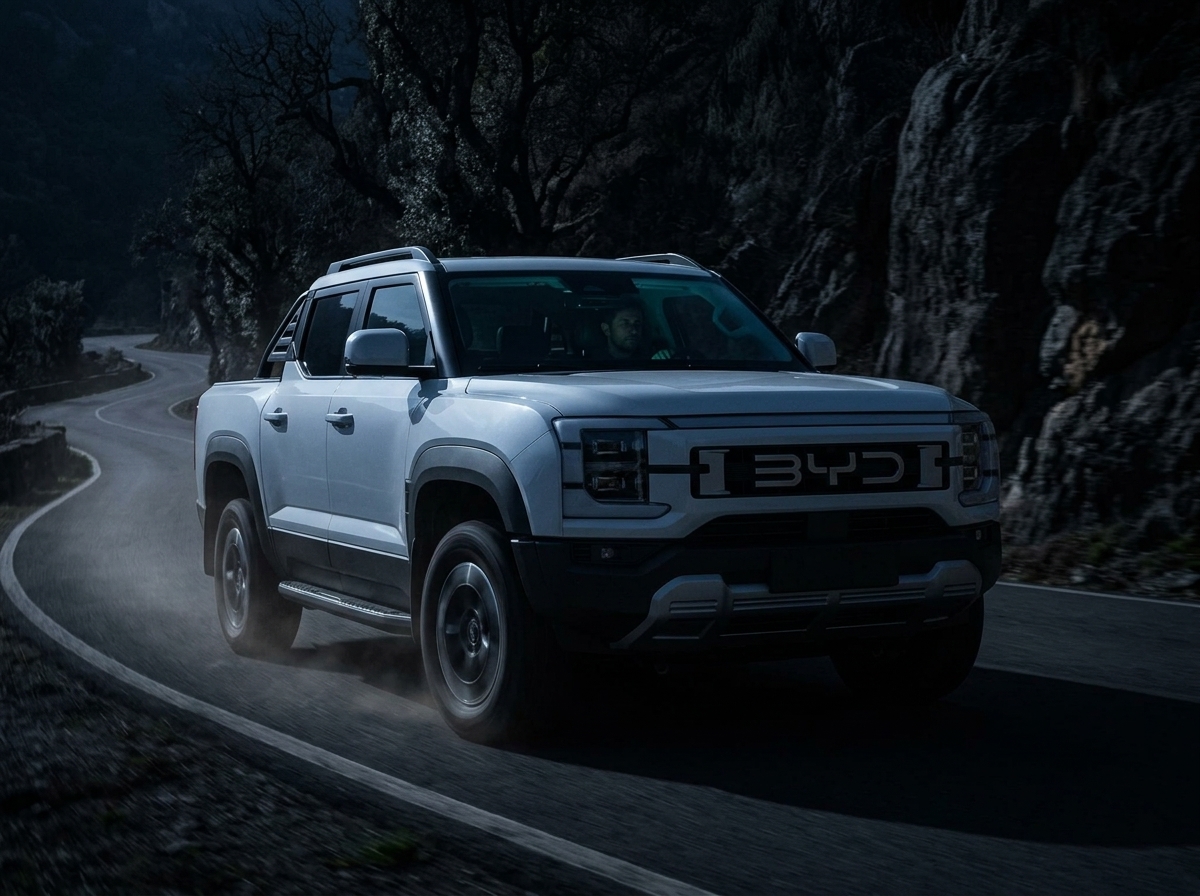
Um teste de cibersegurança realizado na Austrália colocou a picape BYD Shark no centro de um alerta preocupante para o setor automotivo. Segundo a Quatro Rodas, o especialista Dan Hreszczuk, fundador da Fortify Labs, assumiu o controle remoto de diversas funções do veículo a pedido da emissora ABC News — e o resultado foi perturbador: a invasão não exigiu nenhuma quebra sofisticada de criptografia, pois o sistema continha uma porta de entrada sem qualquer proteção por senha.
A Quatro Rodas detalha que o experimento foi conduzido com a picape em movimento, em uma estrada nos arredores de Camberra, à noite. Hreszczuk conseguiu desligar completamente os faróis do veículo de 2.600 kg enquanto ele trafegava a cerca de 30 km/h. Além disso, o hacker acionou os limpadores de para-brisa na velocidade máxima, esguichou água no vidro, travou as portas, manipulou a central multimídia e reproduziu áudios nos alto-falantes para distrair o condutor. Funções críticas como freios e câmeras contavam com proteções mais robustas e não foram comprometidas, mas a interferência na iluminação, por si só, já representa risco grave de acidente em velocidades mais altas.
A invasão foi além dos comandos físicos, aponta a Quatro Rodas. Hreszczuk acessou o microfone interno da cabine em tempo real, rastreou a localização exata do veículo e gravou o comando de voz usado para ativar o assistente pessoal do smartphone do motorista. Ao reproduzir esse áudio nos próprios alto-falantes do carro, induziu o celular desbloqueado no console a revelar dados sensíveis, incluindo endereço, data de nascimento e informações que poderiam facilitar acessos bancários.
O caso escancara uma lacuna regulatória significativa: conforme aponta a Quatro Rodas, a Austrália não exige que fabricantes automotivas sigam padrões mínimos de cibersegurança para os veículos comercializados no país. No Brasil, onde a BYD Shark também é vendida, o debate sobre regulamentação de dados e segurança cibernética na frota conectada ainda está longe de uma solução concreta.
Fontes
Notícias relacionadas
 Elétricos
BYD Dolphin Mini pressiona o Polo, mas VW abre vantagem nas vendas parciais de setembro
Elétrico chinês mantém ritmo forte e supera 8,2 mil emplacamentos na primeira quinzena, mas Volkswagen reage e amplia distância no ranking geral.
 Preços & FIPE
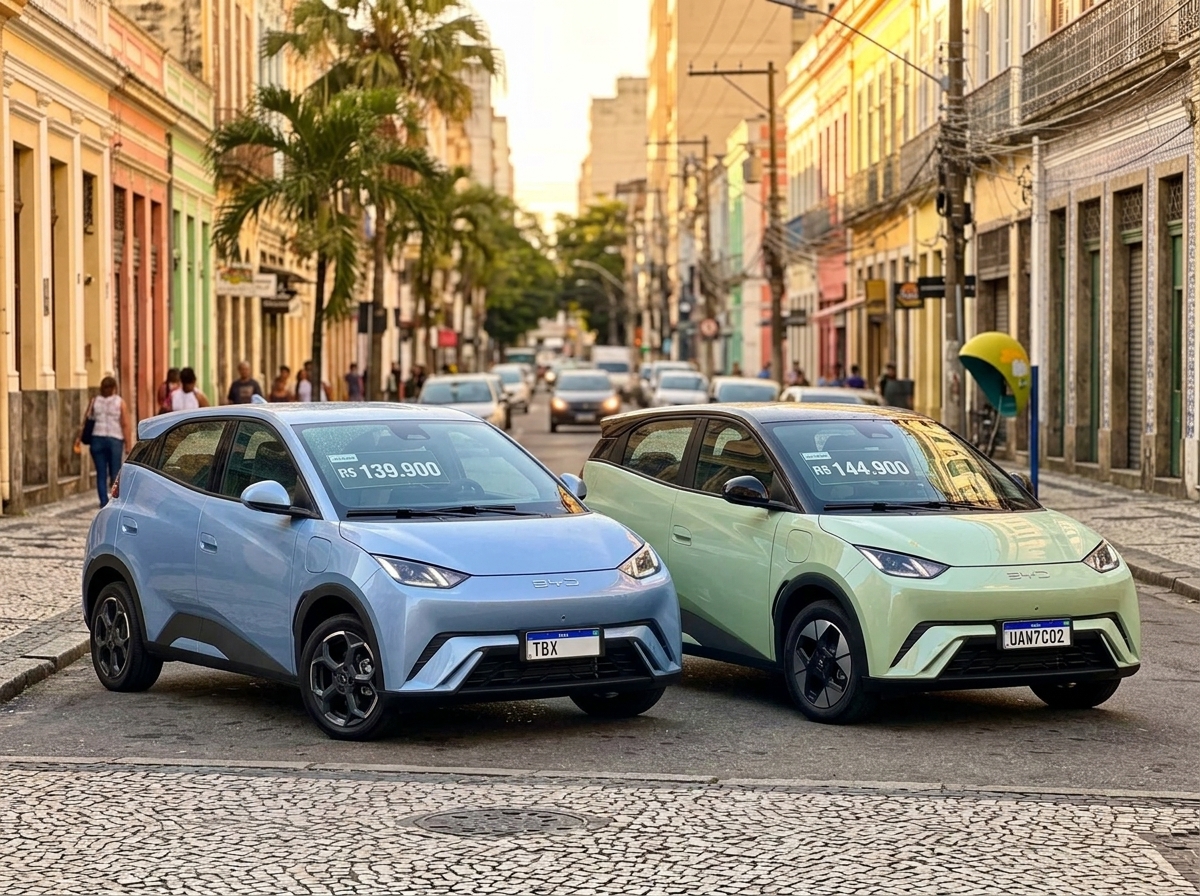
Dolphin Mini e Geely EX2 são vendidos com ágio de até R$ 12 mil por lojistas independentes
Escassez do EX2 importado e demanda aquecida pelo Dolphin Mini abrem espaço para revendedores cobrarem acima da tabela oficial.
 Elétricos
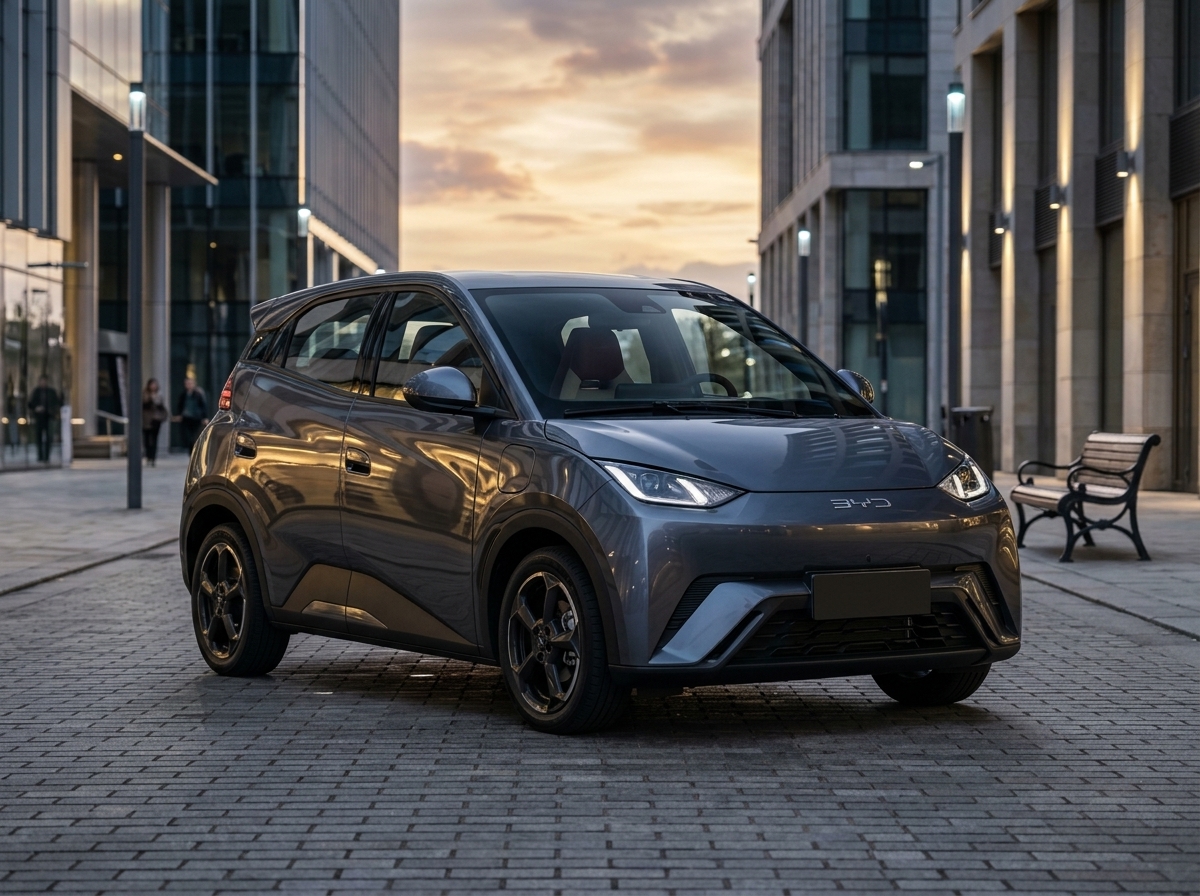
BYD Dolphin Mini GS ganha cor inédita, rodas escuras e spoiler mais agressivo no lote 26/27
Versão topo de linha do compacto elétrico recebe pacote visual que inclui novo cinza grafite, pneus mais largos e interior renovado, sem alteração de preço.
 Preços & FIPE
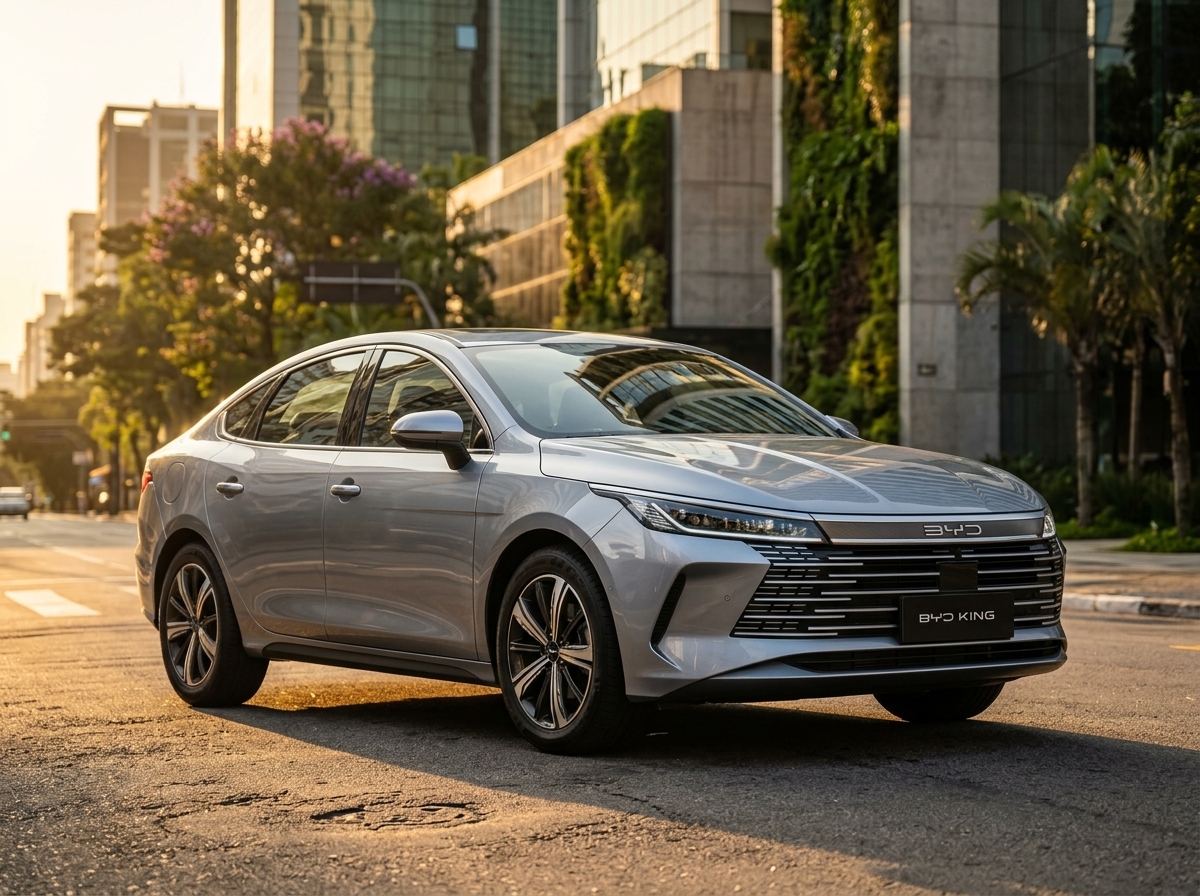
BYD King GS 2025 acumula queda de R$ 28 mil na Tabela Fipe desde o lançamento
Sedã híbrido plug-in da BYD chegou a setembro de 2026 cotado a R$ 144.702, contra R$ 172.963 na estreia em julho de 2024.
 Elétricos
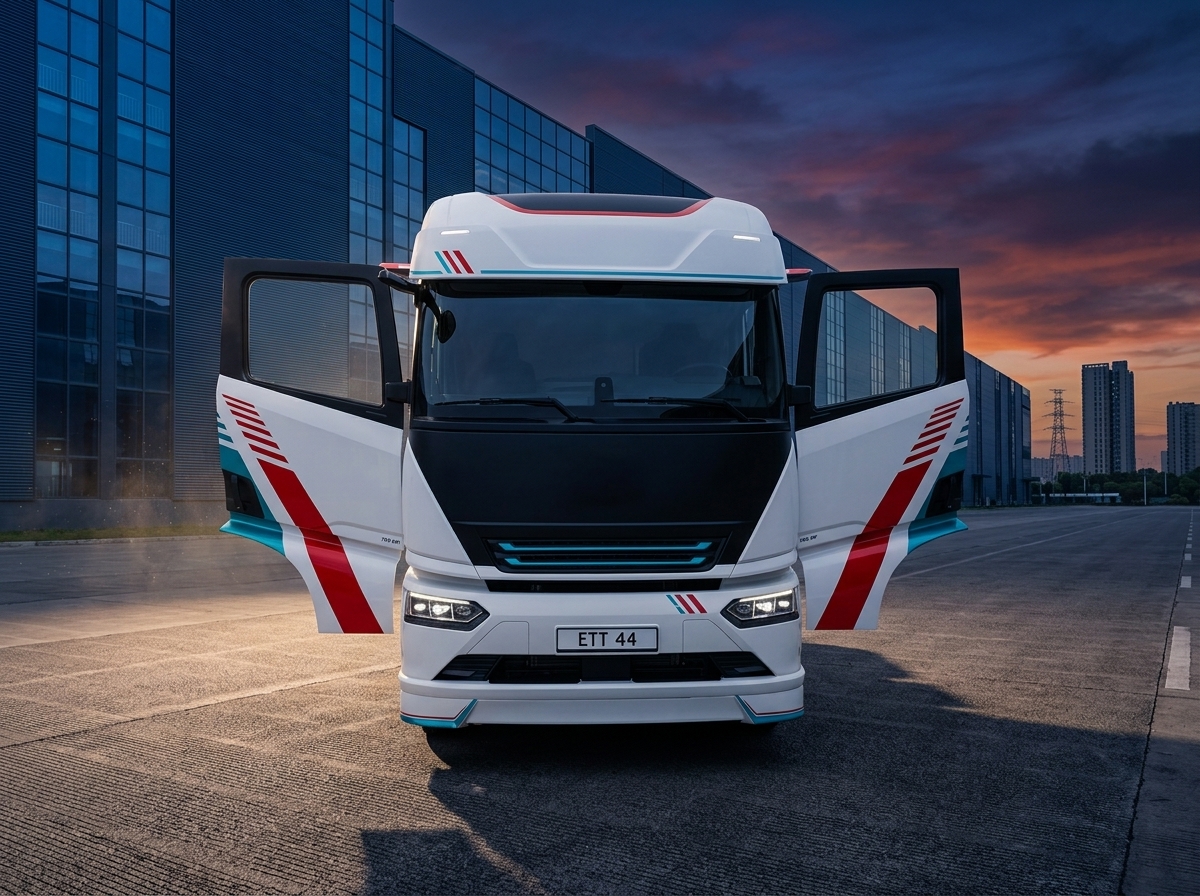
BYD ETT 44: caminhão elétrico de 1.000 cv e 600 km de autonomia vai à Fenatran 2026
Cavalo mecânico elétrico apresentado na Europa deve aparecer em São Paulo no ano que vem, testando se a tecnologia chinesa se adapta à realidade brasileira.
 Preços & FIPE
BYD King avança duas posições e entra no top 6 dos sedãs usados de até 3 anos
Híbrido plug-in da BYD subiu do 8º para o 6º lugar no Índice de Veículos Usados de agosto, levantamento conjunto da Fenauto com a OLX.